GitHub Copilot CLIがGitHub ActionsでPAT不要に。組織の自動化を始めやすく
GitHubは2026年7月2日、Copilot CLIをGitHub ActionsでGITHUB_TOKEN認証できるようにしたと発表しました。初心者向けに意味を整理します。
何が発表されたか
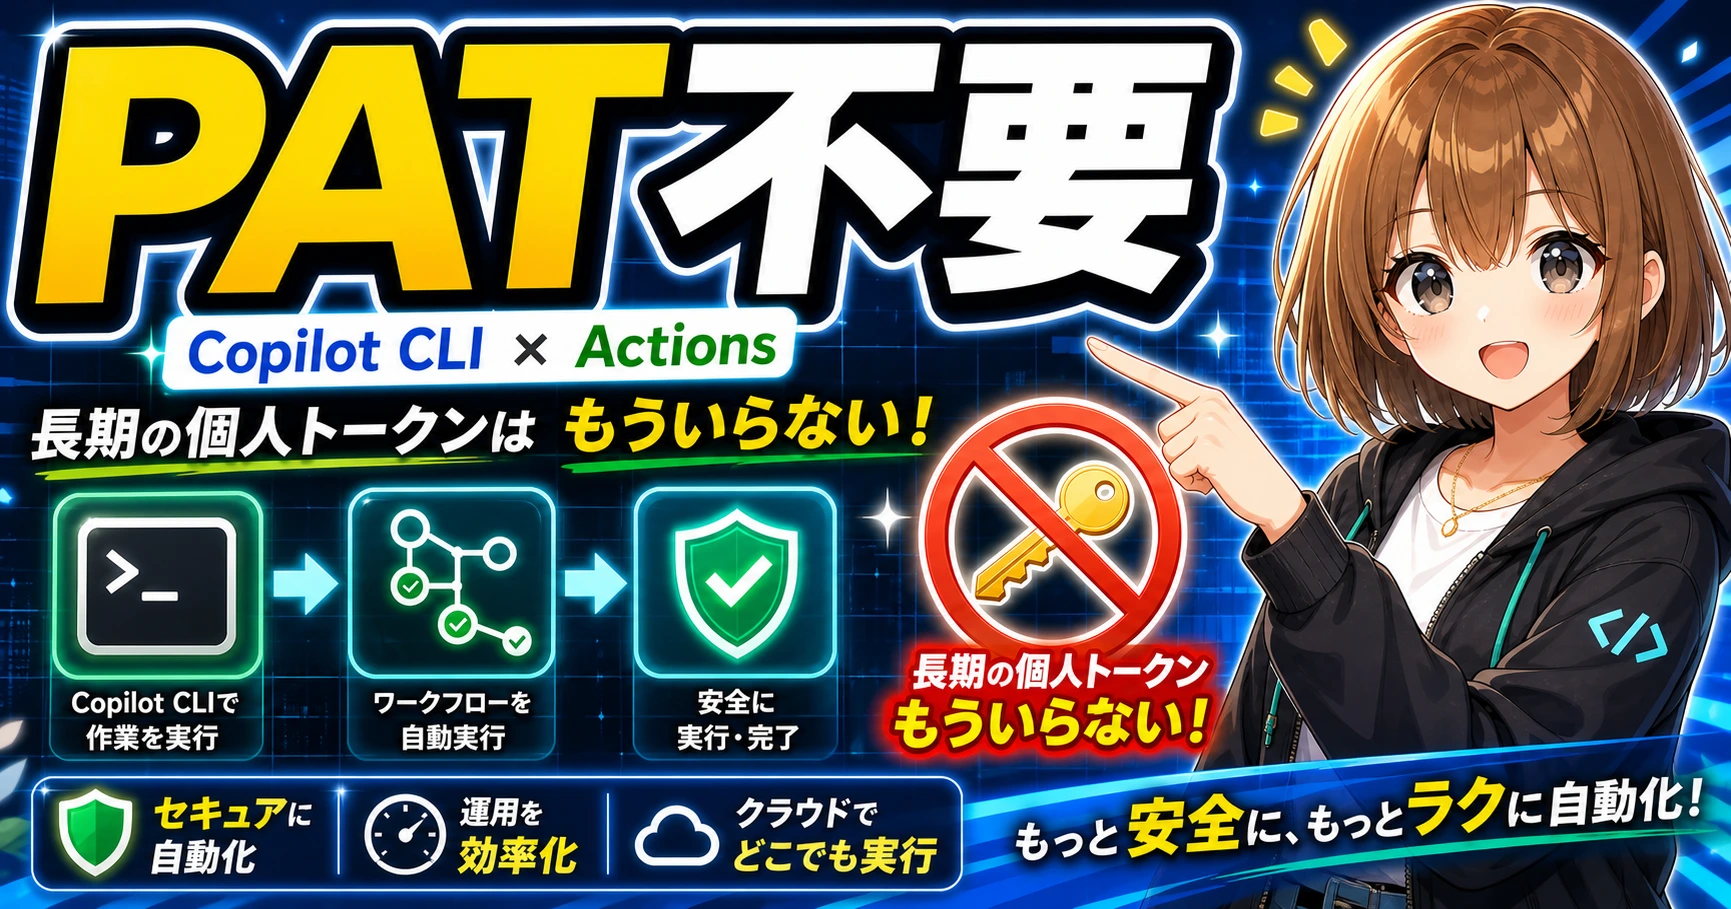
GitHubは2026年7月2日、GitHub Copilot CLI を GitHub Actions で動かすときに、個人アクセストークン、いわゆる PAT を用意しなくても、組み込みの GITHUB_TOKEN で認証できるようになったと発表しました。公式Changelogでは、長く残る個人トークンを作成して保管し続ける必要が減り、自動化の運用負荷とセキュリティ上の不安を下げられると説明されています。
GitHub Docsでは、組織でこの使い方をするには、管理者側で Allow use of Copilot CLI billed to the organization を有効にしておくこと、さらにワークフローに copilot-requests: write 権限を付けることが必要と案内されています。設定が整えば、追加シークレットなしで GITHUB_TOKEN をそのまま使えるため、「CopilotをCIに入れたいけれど認証まわりが面倒そう」と感じていた人にとっては始めやすい更新です。
初心者に何がうれしいか
初心者にとって大きいのは、自動化の入口が少しわかりやすくなることです。GitHub ActionsにAIを組み込むと、コミット要約、PRの下書き、変更点の説明、軽いレビュー補助などを自動で回しやすくなります。けれど、最初につまずきやすいのは「どのトークンを作ればいいのか」「どこに保存するのか」「期限切れや漏えいが怖い」という認証部分でした。
今回の更新は、その最初の壁を下げます。少なくとも組織管理のリポジトリでは、すでにGitHub Actionsが使っている GITHUB_TOKEN に寄せられるので、秘密情報を増やさずに試しやすくなります。AIの賢さそのものが上がる話ではありませんが、実際に触り始めるための準備が軽くなるのは初心者にはかなり大事です。
まず試すなら何をするか
最初は、書き込みより読み取り中心の自動化から試すのがおすすめです。たとえば「このコミットの変更点を3行でまとめる」「失敗したジョブのログを見て原因候補を箇条書きにする」といった、結果を見て人が判断しやすい作業が向いています。いきなり自動コミットや大きな修正を任せるより、安全に感覚をつかめます。
GitHub Docsでは、多くの自動化用途では GitHub Agentic Workflows の利用を推奨しています。一方で、どうしてもCLIを直接呼びたい場合は、最近のCopilot CLIを入れたうえで、非対話環境向けの --yolo フラグや必要権限を確認してから使う流れです。まずは小さなワークフローで、どこまでなら安心して回せるかを見極めるのがよさそうです。
注意点
この仕組みは、2026年7月2日時点で「組織所有リポジトリでの利用」が特に意識された案内です。GitHub Docsでは、個人リポジトリやサードパーティーAIエンジンでは、引き続き COPILOT_GITHUB_TOKEN など別の認証が必要になる場合があると説明しています。つまり、「すべてのActionsで今すぐPATが不要になる」と断定はできません。
また、GitHubはCLIをワークフローのステップから直接呼ぶ方法について、ワークフロー環境へのアクセスが広くなりやすいとも注意しています。特にforkからのPRをトリガーにするワークフローでは慎重さが必要です。自動化しやすくなっても、トリガー条件、付与権限、実行対象のブランチ、AIに渡すログやコードの範囲は人が確認してください。実運用前には、GitHub公式ChangelogとDocsで最新条件を見ておくのが安全です。
参照リンク
参照リンク
- Copilot CLI no longer needs a personal access token in GitHub ActionsGitHub Changelog / 2026-07-02
- Using Copilot CLI in GitHub Actions with GITHUB_TOKENGitHub Docs / 2026-07-05確認
この記事はどうでしたか?
読者の評価の平均は、3件以上集まると表示します。