GitHub Copilot appに/security-review追加。書きかけコードをその場で安全確認
GitHubは2026年7月14日、GitHub Copilot appで/security-reviewコマンドの公開プレビューを始めました。初心者向けに要点を整理します。
何が発表されたか
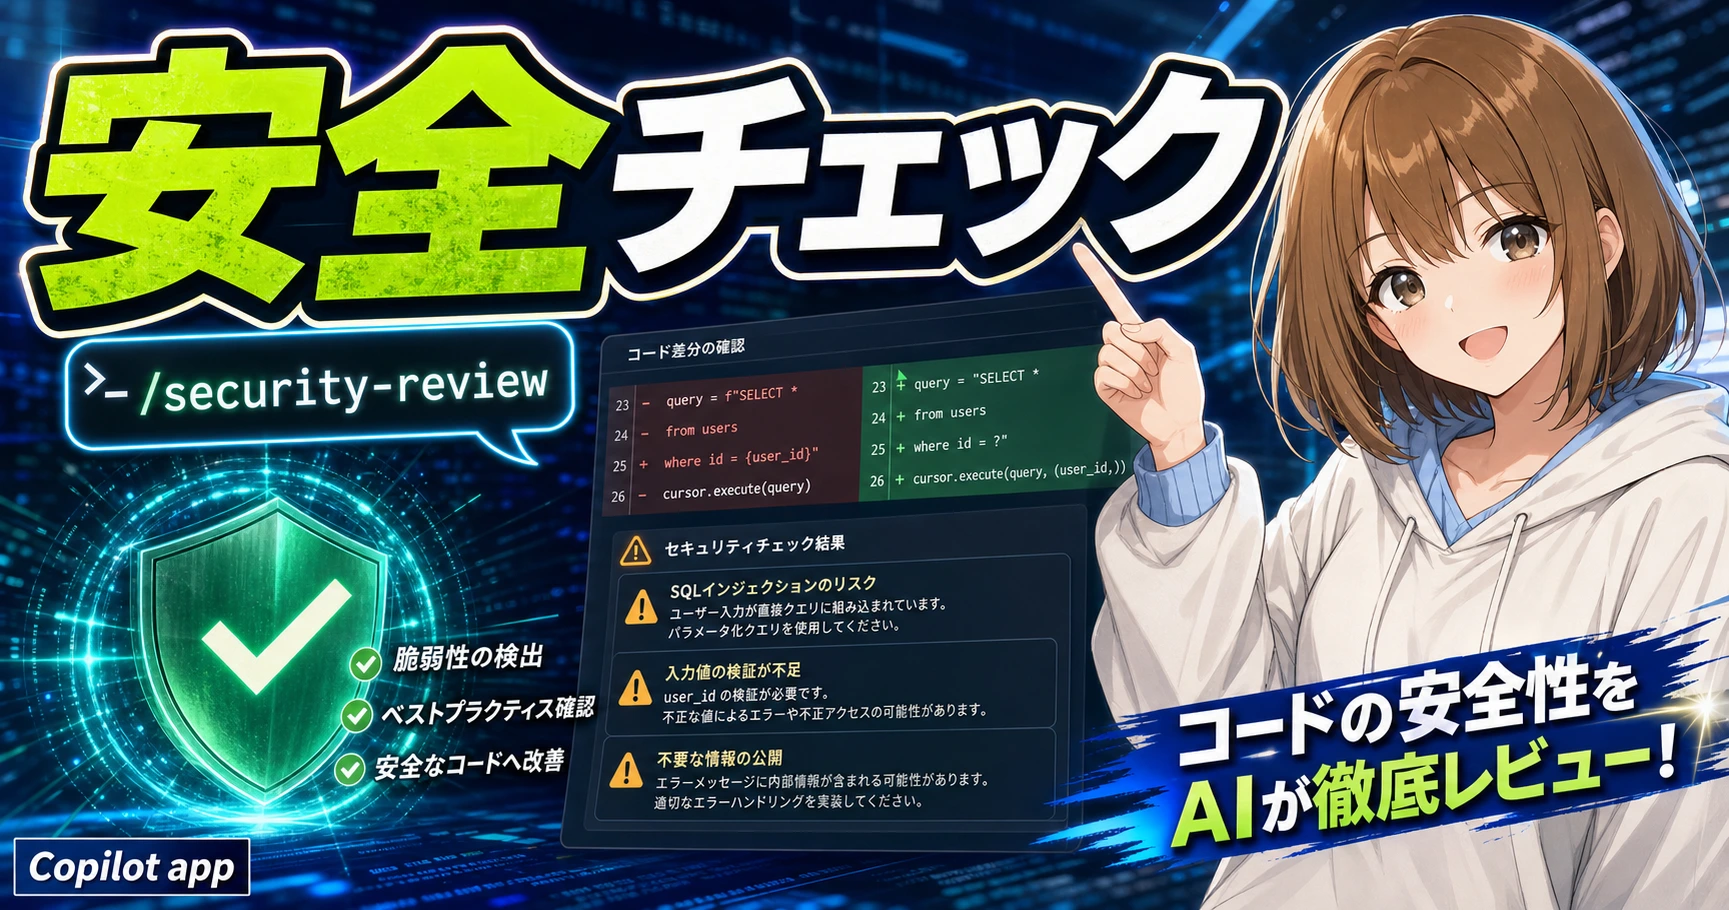
GitHubは2026年7月14日、GitHub Copilot app で /security-review スラッシュコマンドの公開プレビューを始めたと発表しました。公式Changelogによると、このコマンドを実行すると、いま手元で進めている変更内容を対象に、AIがセキュリティ観点の確認をその場で行ってくれます。すでに Copilot CLI にあったAI駆動の脆弱性チェックを、日常的に使うCopilot appにも持ち込んだ形です。
案内では、結果として返るのは「重大度や確信度つきのセキュリティ指摘」「その場で直して再確認しやすい提案」「優先度を絞った見やすい一覧」だと説明されています。特に、injection、cross-site scripting、安全でないデータ処理、path traversal、弱い暗号処理のような、よくあるけれど見落としやすい問題を意識したスキャンとされています。つまり今回は、コードを書き終えてから別の道具へ持っていくのではなく、作業中に軽く安全確認を差し込めるようになった更新です。
初心者に何がうれしいか
初心者にとって助かるのは、「動けばOK」で止まりやすいポイントに、もう1つ確認の目を入れやすくなることです。はじめのうちは、エラーが消えたか、画面が表示されたかに意識が向きやすく、セキュリティまで頭が回りません。/security-review のような入口があると、コードの正しさとは別に「危ない書き方がないか」を習慣として確認しやすくなります。
もう1つの利点は、専門用語を全部知らなくても気づきを得やすいことです。たとえば入力値の扱いが雑だったり、パスの組み立てが危なかったりしても、自分だけでは異常と判断しにくい場面があります。Copilotが「ここは危ないかもしれない」と優先度つきで返してくれれば、後から調べるきっかけになります。初心者ほど、完成後の大きな監査より、作業中の小さな確認の方が取り入れやすいです。
まず試すなら何をするか
最初は、小さな変更に対して試すのがおすすめです。たとえばフォーム入力の追加、URLパラメータの処理、ファイルアップロード、ログインまわりの軽い修正など、ユーザー入力が絡む部分で /security-review を走らせると価値を感じやすいです。変更量が少ないほど、指摘が本当に自分の差分に対応しているか見比べやすくなります。
使い方としては、「実装する」「ローカルで動かす」「/security-review を実行する」「指摘を1つずつ見て必要なものだけ直す」という流れが無理ありません。GitHubも、これは code scanning、Dependabot、secret scanning を置き換えるものではなく、手元の軽い確認を補う位置づけだと説明しています。つまり、本番前の最終防衛線ではなく、普段の作業中に1回足しておく早めの確認役です。
注意点
この機能は2026年7月14日時点で公開プレビューです。対象は Copilot Free、Pro、Business、Enterprise と案内されていますが、プレビュー機能なので見え方や精度は今後変わる可能性があります。表示されない場合も、即座に不具合と決めつけず、対象プランや段階提供を確認した方が安全です。
また、AIが「安全」と言ったから本当に安全とは限りません。逆に、指摘が出てもすべてが致命的とも限りません。特に認証、決済、個人情報、ファイル操作、暗号処理に関わるコードは、人間のレビューとテストが引き続き必要です。今回の機能は便利な補助輪ですが、セキュリティ判断そのものを丸ごと任せる道具ではない、と理解して使うのが現実的です。
参照リンク
参照リンク
- Security reviews now available in the GitHub Copilot appGitHub Changelog / 2026-07-14
この記事はどうでしたか?
読者の評価の平均は、3件以上集まると表示します。